

Tugay Dalkılıç · Senior Digital Marketing Specialist · 7 dk okuma
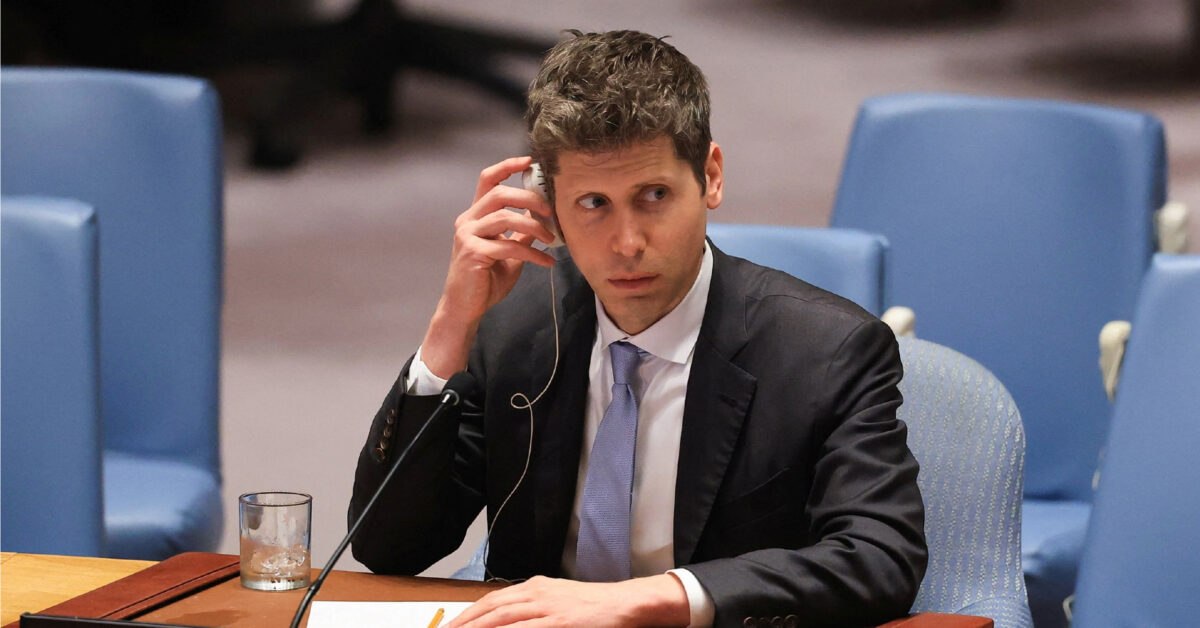
23 Eylül 2026'da BM Güvenlik Konseyi, yapay zekâyı ilk kez frontier model geliştiricileriyle birlikte doğrudan bir uluslararası güvenlik meselesi olarak ele aldı. OpenAI ve Anthropic yöneticilerinin brifing verdiği oturumun mesajı netti: Yapay zekânın faydası da riski de büyük ve bu risk hiçbir ülkenin tek başına yönetebileceği ölçekte değil. Bu yazıda, yapay zekâyı iş süreçlerine taşıyan şirketler için yapay zekâ yönetişiminin neden artık bir tercih olmadığını ve bugünden atılabilecek 5 somut adımı ele alıyoruz.
AI ajanları yaygınlaştıkça risk "hatalı bilgi"den "hatalı eylem"e kayıyor. Kurumlar; envanter, yetki sınırlama, insan onayı, izlenebilirlik ve durdurma mekanizmasıyla yapay zekâ yönetişimini bugünden kurmalı. Tek model bağımlılığı da ayrı bir risk olarak ele alınmalı.
Yapay zekâ yönetişimi nedir?
Yapay zekâ yönetişimi, bir kurumda yapay zekâ sistemlerinin kim tarafından, hangi verilerle, hangi yetkilerle ve hangi denetim mekanizmalarıyla kullanılacağını belirleyen politika, süreç ve teknik kontrollerin bütünüdür. Farklı modelleri tek bir çatı altında yöneten kurumsal yapay zekâ platformları, bu kontrollerin uygulanmasını önemli ölçüde kolaylaştırır. Amacı yapay zekânın faydasını kısıtlamak değil; kullanımı görünür, sorumlu ve denetlenebilir hale getirmektir.
BM Güvenlik Konseyi yapay zekâ oturumunda ne konuşuldu?
Oturumda sektörün önde gelen isimleri, yapay zekânın sunduğu büyük fırsatlarla birlikte kontrol kaybı ihtimalini de masaya koydu. Turing Ödülü sahibi ve makine öğrenmesinin öncülerinden Yoshua Bengio, insan denetiminin dışına çıkan yapay zekâ sistemlerinin ülkeler için emsalsiz bir tehdit oluşturduğunu, bu tehdidin sınır tanımadığını ve hiçbir devletin onu tek başına sınırlayamayacağını vurguladı.
BM tarafında iki yapı öne çıkıyor. Birincisi, dijital teknolojilerin ve yapay zekânın yönetişiminde uluslararası işbirliğini hedefleyen Küresel Dijital Mutabakat (Global Digital Compact). İkincisi, BM destekli Bağımsız Uluslararası Yapay Zekâ Bilimsel Paneli. Bu panel, Konsey toplantısından iki gün önce, 21 Eylül 2026'da, AI ajanları geliştikçe mevcut güvenlik önlemlerinin de yeniden uyarlanması gerektiği çağrısında bulunmuştu.
AI ajanları yapay zekâ riskini neden değiştiriyor?
Birkaç yıl önce kurumsal yapay zekâ denince akla metin üreten ya da soruları yanıtlayan araçlar geliyordu. Bugün ise yapay zekâ sınıflardan savunma sahasına kadar geniş bir alanda, çoğu zaman yeterli koruma mekanizması olmadan kullanılıyor. Asıl kırılma noktası AI ajanları: Kendi başına plan yapan, kurumsal sistemlere bağlanan, e-posta gönderen, kod dağıtan ya da işlem başlatan yazılımlar.
Bir model yanlış bir cevap verdiğinde bunu bir insan fark edip düzeltebilir. Bir AI ajanı yanlış bir aksiyon aldığında ise etki, fark edilmeden önce sistemlere yayılmış olabilir. Bu nedenle AI ajanları güvenliği, klasik bilgi güvenliğinden farklı olarak yalnızca veriyi değil, eylemi de kapsamak zorunda.
Kurumsal yapay zekâ yönetişimi için 5 adım
Küresel düzenleme tartışmaları sürerken şirketlerin beklemesine gerek yok. Aşağıdaki adımlar hem riski azaltır hem de ileride gelecek uyum yükümlülüklerini kolaylaştırır.
- Yapay zekâ envanteri çıkarın. Kurum içinde hangi yapay zekâ araçlarının, hangi ekipler tarafından, hangi verilerle kullanıldığını bilmeden yönetişim kurulamaz. Onaysız "gölge AI" kullanımı çoğu şirkette tahmin edilenden yaygındır.
- AI ajanlarının yetkisini sınırlandırın. Bir ajanın erişebileceği sistemler, veriler ve alabileceği aksiyonlar açıkça tanımlanmalı. En az yetki ilkesi, insan çalışanlar için olduğu kadar yazılım ajanları için de geçerlidir.
- Kritik kararlarda insanı döngüde tutun. Ödeme, üretime dağıtım ve müşteri verisine erişim gibi geri dönüşü zor aksiyonlar insan onayına bağlanmalıdır (Human in the Loop, HITL).
- Her işlemi kayıt altına alın. Hangi modelin, hangi girdiyle, hangi çıktıyı ürettiği ve hangi aksiyonu tetiklediği izlenebilir olmalı. Denetlenebilirlik, yapay zekâya duyulan güvenin temelidir.
- Durdurma mekanizması tasarlayın. Beklenmedik davranış gösteren bir ajanı ya da modeli anında devre dışı bırakabilecek bir mekanizma, olay müdahale planının parçası olmalıdır.
Tek model bağımlılığı neden bir yönetişim riskidir?
Yapay zekâ yönetişimi tartışmalarında çoğu zaman gözden kaçan bir başlık var: Kurumun tek bir modele ya da tek bir sağlayıcıya bağımlı olması. Güvenlik Konseyi'nde söz alan şirketlerin her biri kendi yol haritasına, politika değişikliklerine ve erişim koşullarına sahip. Bir sağlayıcının fiyatlandırmasını, kullanım politikasını ya da bir bölgedeki erişimini değiştirmesi, ona bağımlı iş süreçlerini bir gecede etkileyebilir.
Çok modelli yapay zekâ yaklaşımı bu riski dağıtır ve üç temel avantaj sağlar:
- Görev bazında model seçimi: Her iş için performans, maliyet ve veri hassasiyeti açısından en uygun model kullanılır.
- Operasyonel dayanıklılık: Bir model erişilemez olduğunda süreçler alternatif modelle devam eder.
- Merkezi politika uygulaması: Tüm modellere aynı kurumsal kurallar, yetkiler ve kayıt standartları tek noktadan uygulanır.
ATP AiX, bu ihtiyaç için geliştirilen çok modelli kurumsal yapay zekâ platformudur. Kurumların farklı modelleri tek bir çatı altında, merkezi kontrol ve görünürlükle kullanabilmesini hedefler. Böylece yapay zekânın faydasından vazgeçmeden, kullanımın kim tarafından ve nasıl yapıldığı üzerinde söz sahibi olmak mümkün hale gelir. Platformun özelliklerini ve kurumsal kullanım senaryolarını ATP AiX sayfasında inceleyebilirsiniz.
Küresel yapay zekâ düzenlemeleri Türk şirketlerini nasıl etkiler?
Küresel Dijital Mutabakat ve Bağımsız Bilimsel Panel gibi yapılar bugün doğrudan şirketlere yükümlülük getirmiyor. Ancak bu tür çerçeveler zaman içinde ulusal düzenlemelere, sektör standartlarına, tedarikçi sözleşmelerine ve müşteri beklentilerine yansıyor. Avrupa Birliği ile yoğun ticari ilişkisi olan Türk şirketleri için bu dönüşüm daha hızlı hissedilecek.
Bu yüzden doğru soru "Düzenleme ne zaman gelecek?" değil, "Düzenleme geldiğinde hazır olacak mıyız?" olmalı. Yapay zekâ kullanımını bugünden görünür, yetkilendirilmiş ve denetlenebilir hale getiren kurumlar, yarının uyum sürecini bir maliyet değil rekabet avantajı olarak yaşayacak.